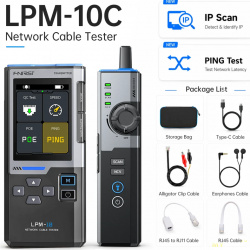
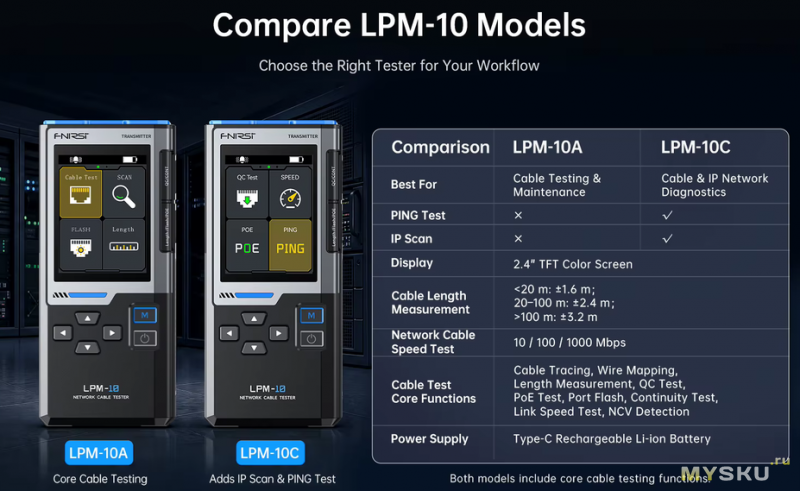
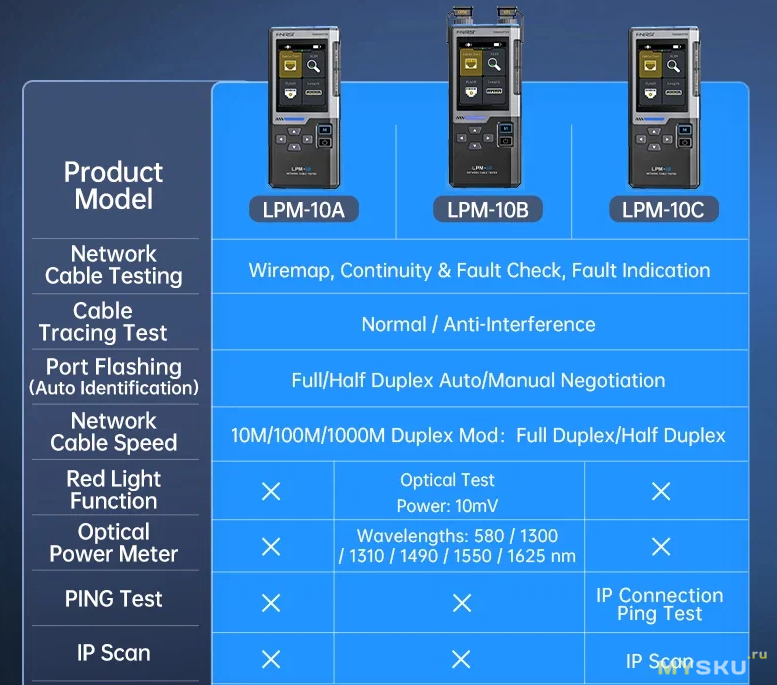
В комментариях много спрашивали. Ок, посмотрим и на эту модификацию. В сравнении с LPM-10A здесь добавили PING Test и IP Scanner. То есть теперь можно не только искать кабель и читать его распиновку, но и немного разобраться с самой сетью. Проверим, нужно ли далеко прятать ноутбук.
Модель: FNIRSI LPM-10C Cable Tracer Network Tester with PING, IP Scanner, Gigabit Testing, PoE, RJ45 RJ11 for Network Repair Tool
Тип: портативный сетевой тестер
Основной функционал:
то, чего не было у модели FNIRSI LPM-10А
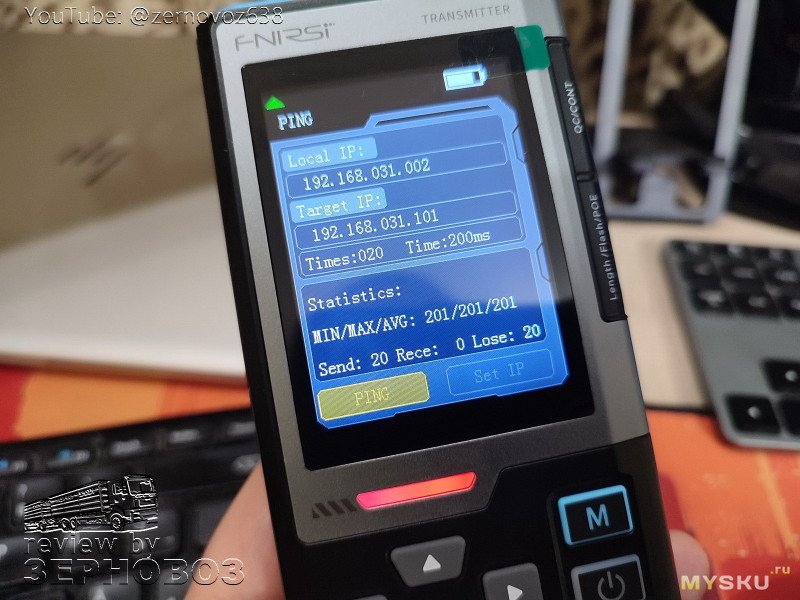
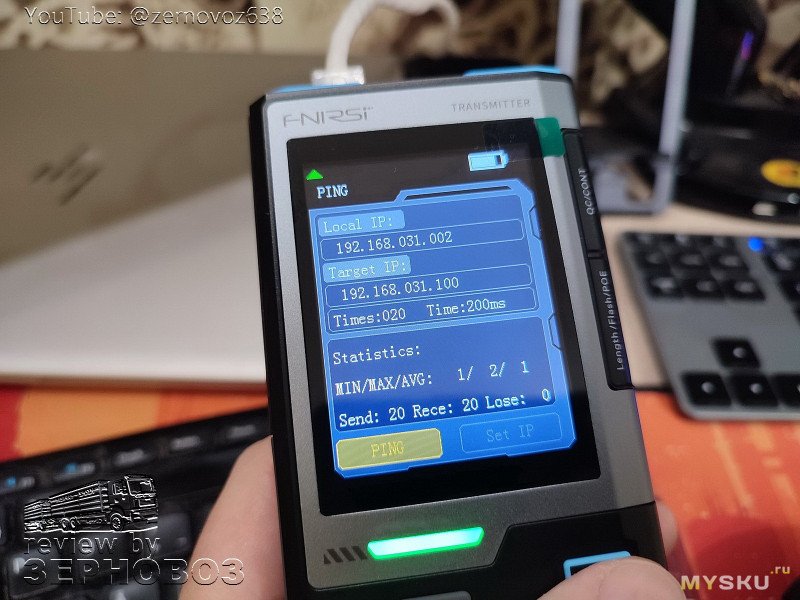
➽ PING Test — отправляет запрос на введённый IP и выводит ответ устройства. Можно проверить роутер, принтер, ноутбук или другое сетевое устройство.
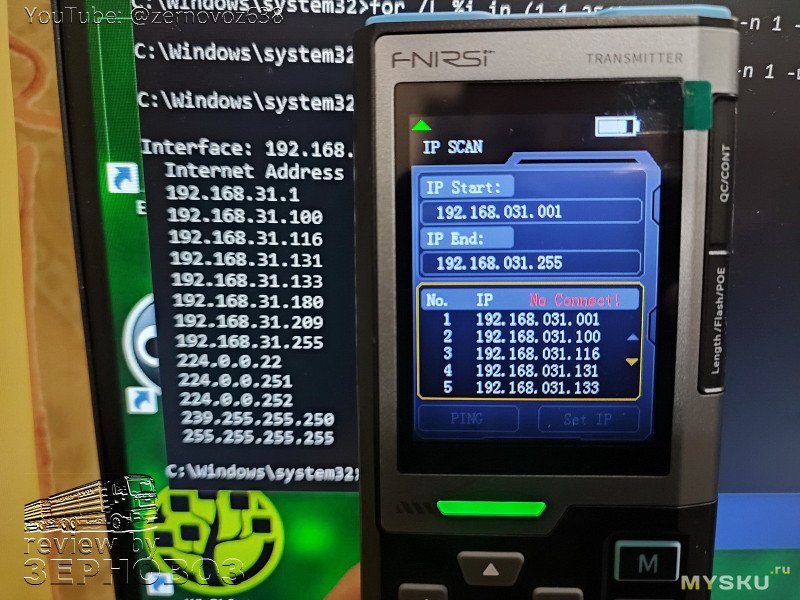
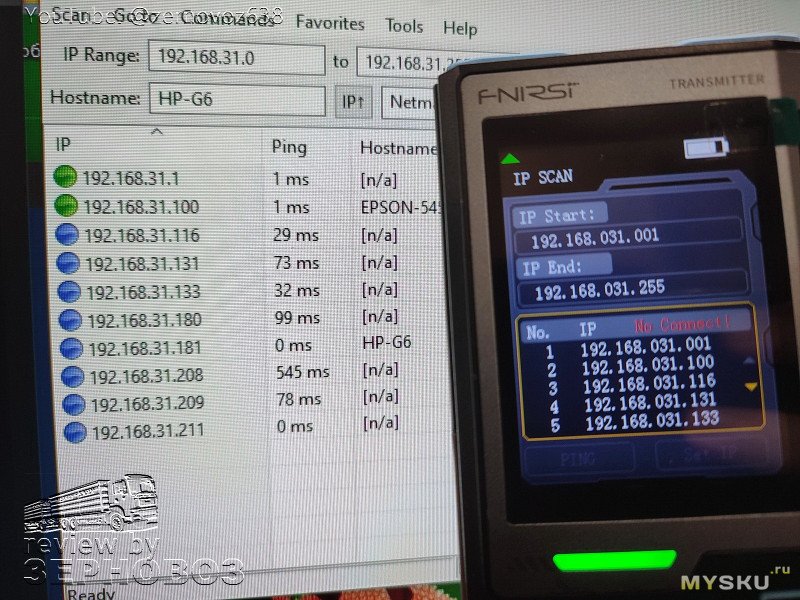
➽ IP Scanner — сканирует заданный диапазон адресов и выводит список устройств локальной сети
то, что было уже у модели FNIRSI LPM-10А
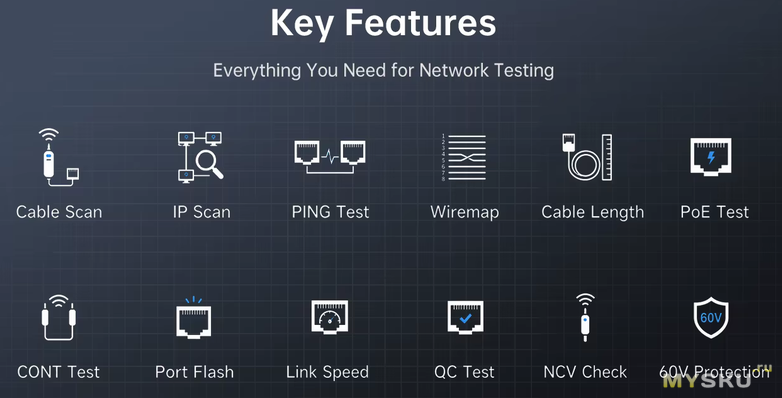
➽ Проверка распиновки и целостности кабеля
➽ Поиск кабеля / трассировка
➽ Измерение длины кабеля
➽ Проверка скорости: 10 / 100 / 1000 Мбит/с
➽ Проверка PoE
➽ Проверка портов
➽ NCV — бесконтактное обнаружение напряжения
➽ Фонарик
точно такие же прочие характеристики:
⏱ Измерение длины: от 2.5 м до 200 м
Точность: до 20 м: ±1,6 м, 20–100 м: ±2,4 м, свыше 100 м: ±3,2 м
● Дисплей: цветной 2.4" ⚡ Питание: USB Type-C, 5 В / 1 А ⚡ Аккумулятор: 3000мАч у основного блока и 1500 мАч у хоста
заявлено до 10 часов непрерывной работы
Основной тестер: Вес 185г Размер 153 x 68 x 31 мм
Выносной модуль (хост):
Вес 116г
Размер 41 х 26 х 192мм
Ещё у них бывает модель LPM-10B
supports: optical power test power 10mW, 580/1300/1310/1490/1550/1625 (wavelength)
Упаковка и комплект
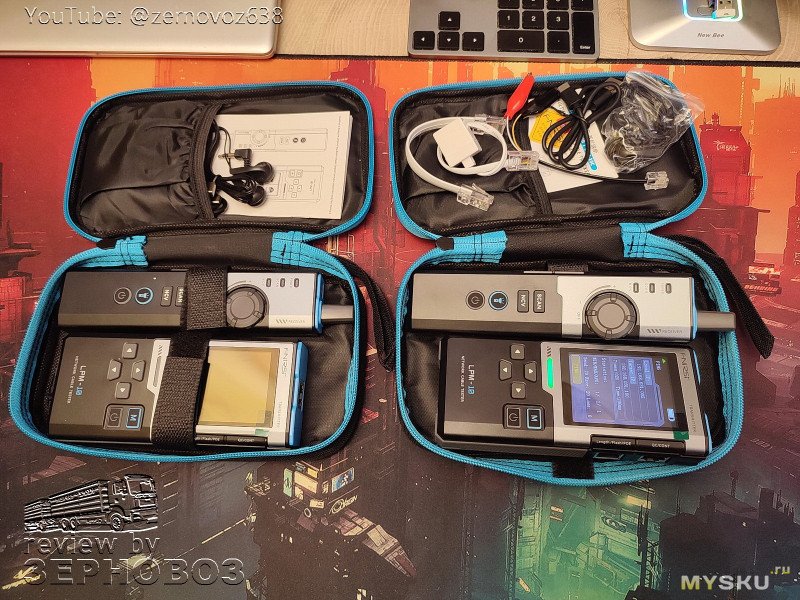
В комплекте основной тестер и выносной блок (Host), комплект переходников/насадок для тестирования, кабель USB Type-C для зарядки, чехол, наушники, инструкция.
Кабели: Alligator Clip *1, RJ45 (8P8C) to RJ11 (6P2C/6P4C) Cable *1, RJ45 Cable
Наушники: они есть.
Чехол нормальный, бюджетный, но функцию выполняет.
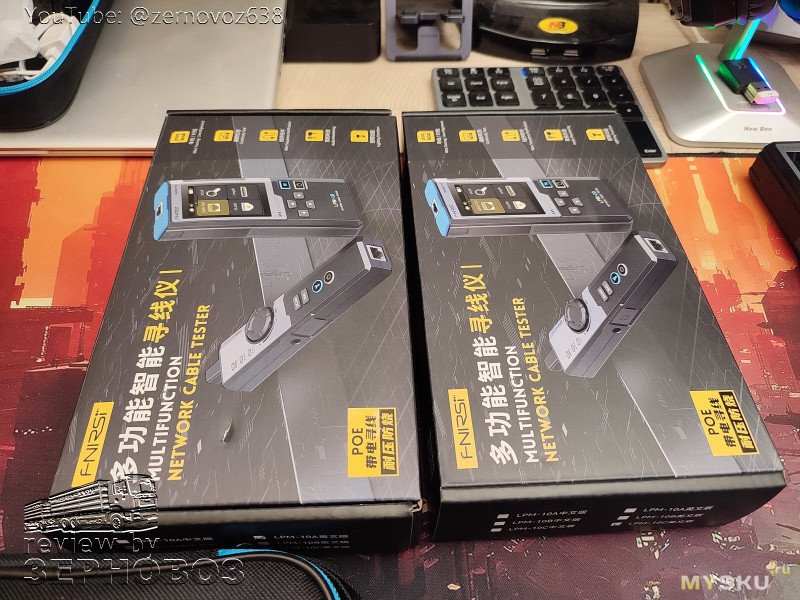
Коробка. Привычно-качественная, как и все коробки что я держал в руках для гаджетов этого производителя.
Внешний вид. Размер
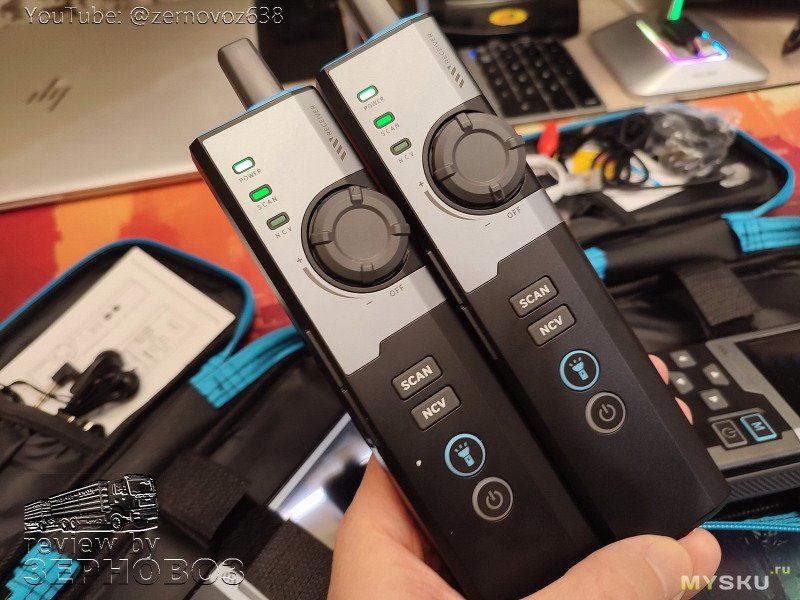
хост нормальный, один в один как и у модели 10А, в руке лежит хоршо, длинноват, есть фонарик, антенка NCV и большая крутилка звука, три больших светодиода
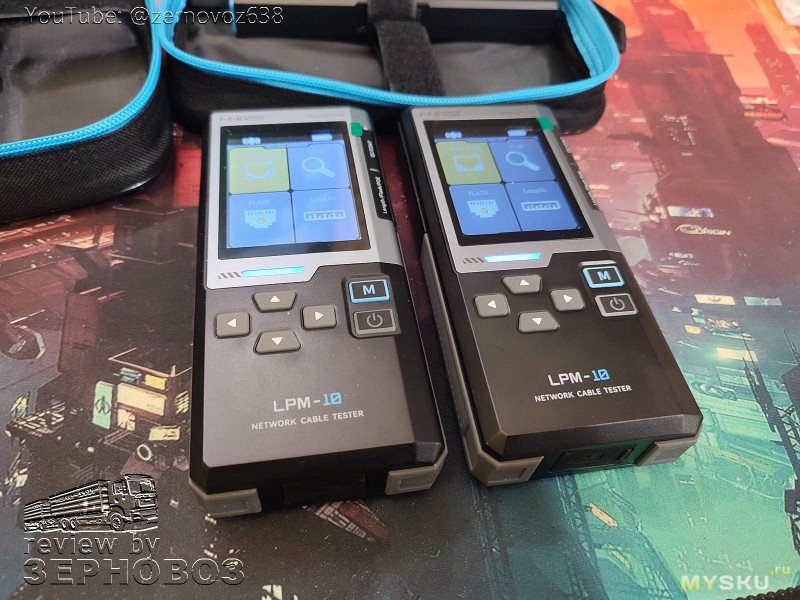
основной блок (трансмиттер)
в руках также лежит удобно, есть резиновые накладки (антискользящие и, возможно, амортизирующие)
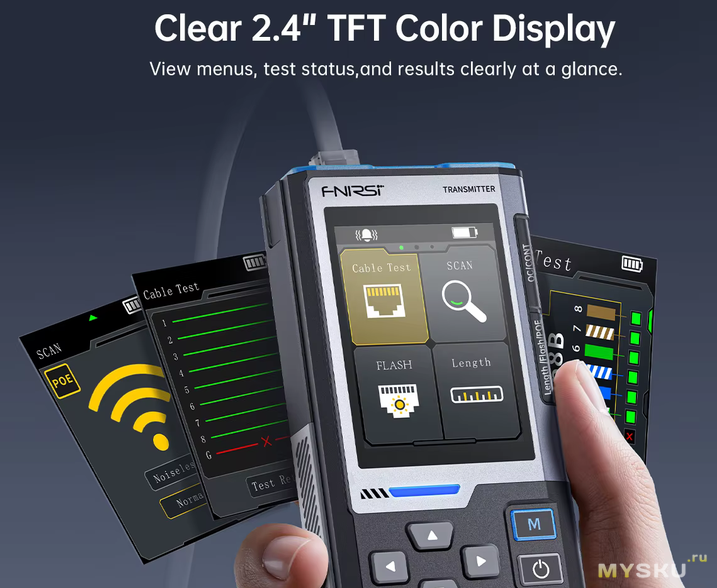
большой экран,
кнопки: стрелки навигации и кнопка М это «подтвердить/ОК», а кнопка выкл это «назад/отменить»
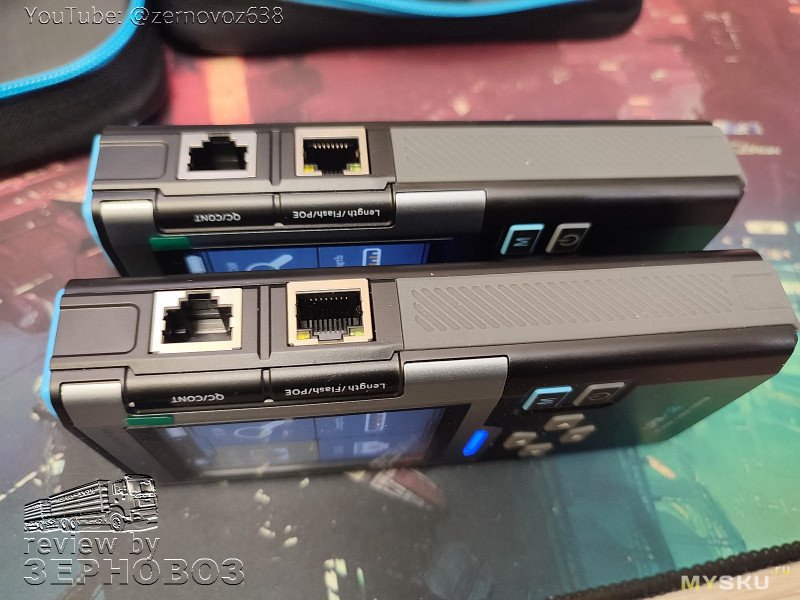
сбоку все те же порты для тестирования трас/линий и жил
порты подписаны, но в это же время при выборе функции на экране показывает в какой порт должен быть подключен кабель
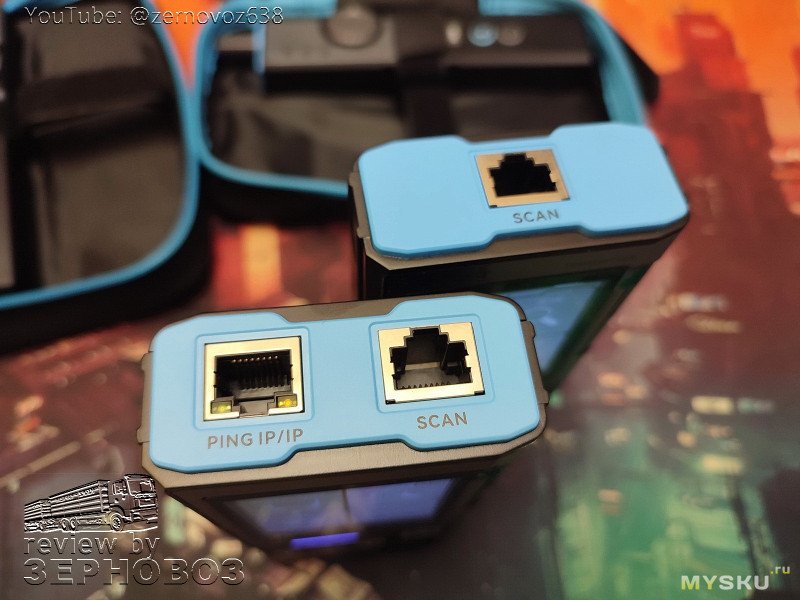
на торце — есть отличие, доп.порт для пинга и сканирования сети
Функционал и тестирование
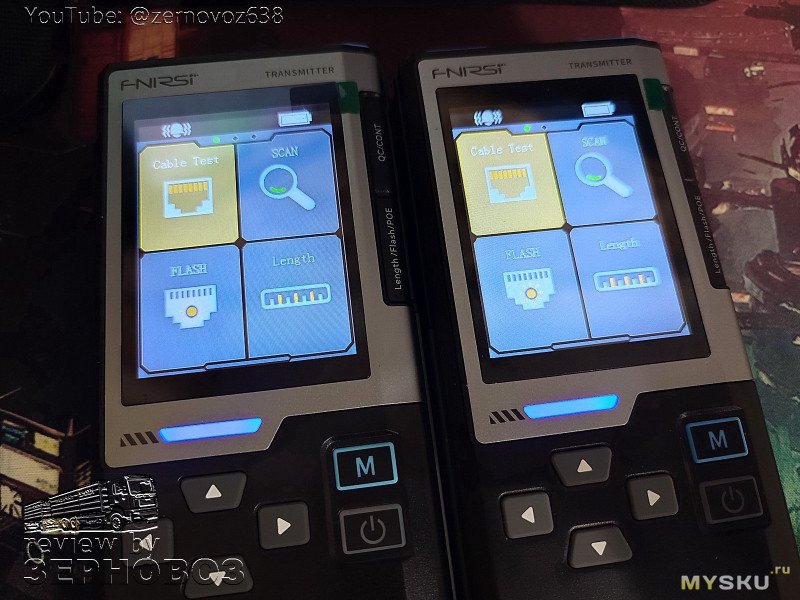
первый экран точно такой же как у модели 10А
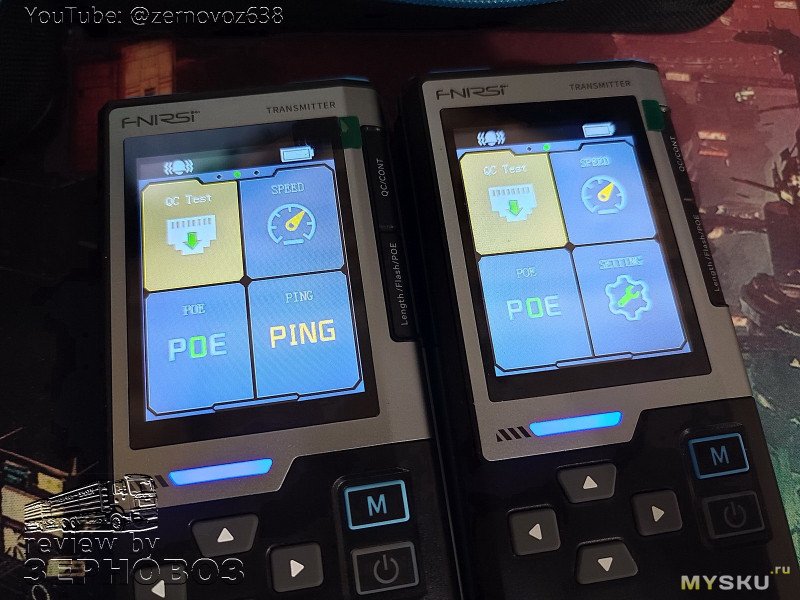
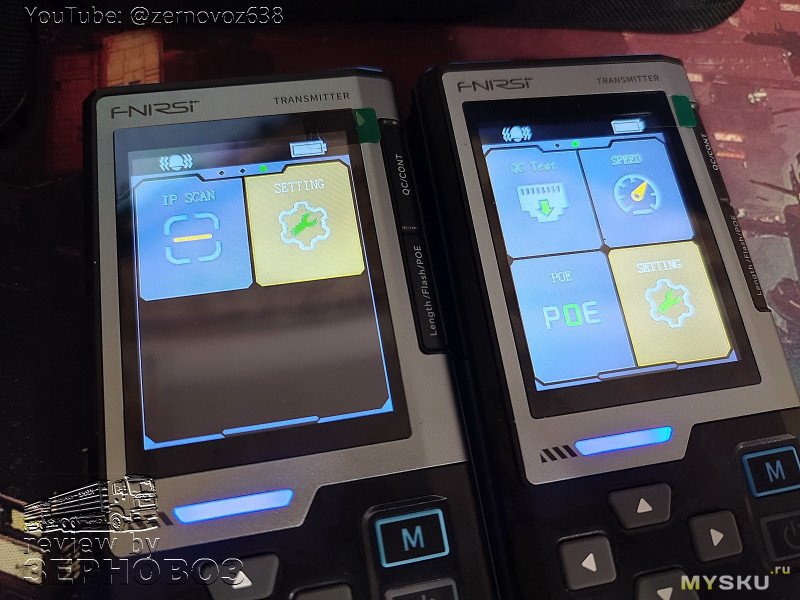
второй экран — у модели 10А он же и последний, а для 10С идёт сдвиг на две дополнительных функции
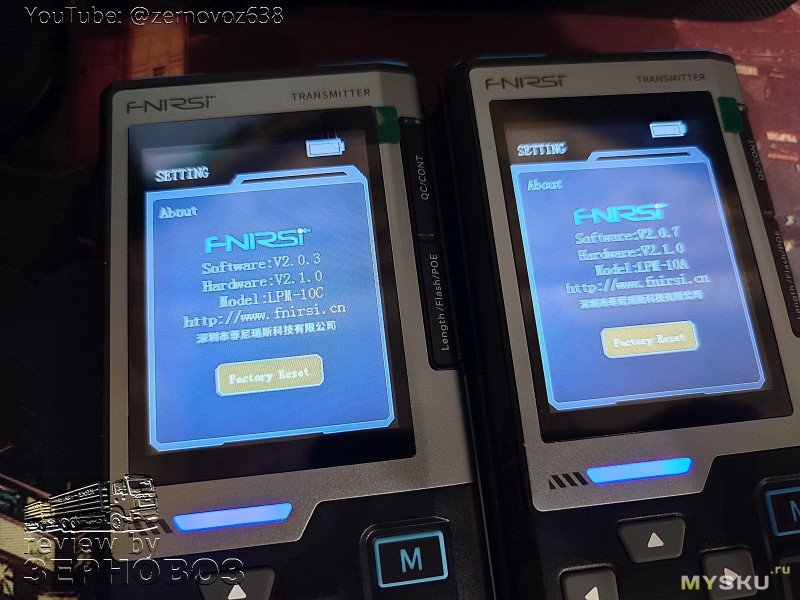
в настройках можно посмотреть прошивку и сбросить до заводских
кратко о общем функционале:
меню тестирования кабеля
Switch → проверяем кабель через реальный сетевой порт
Far End → проверяем через хост
в режиме сканирования:
Normal — обычный тональный сигнал для поиска кабеля
Noiseless — сигнал с подавлением/снижением помех, чтобы легче было отличить нужный кабель в клубке проводов (теоретически, более помехоустойчивый режим сканирования)
измерение длины, заявлено измерение от 2.5 м до 200м (и точность: до 20 м: ±1,6 м, 20–100 м: ±2,4 м, свыше 100 м: ±3,2 м)
некий QC Test — проверка обжима RJ45-разъёма
POE — определяет POE порты
тест скорости портов оборудования
в меню настроек можно выбрать язык англ/китайский, яркость экрана, громкость пикалки, автоотключение (откл-5-10-15мин)
у хоста также есть режим NCV
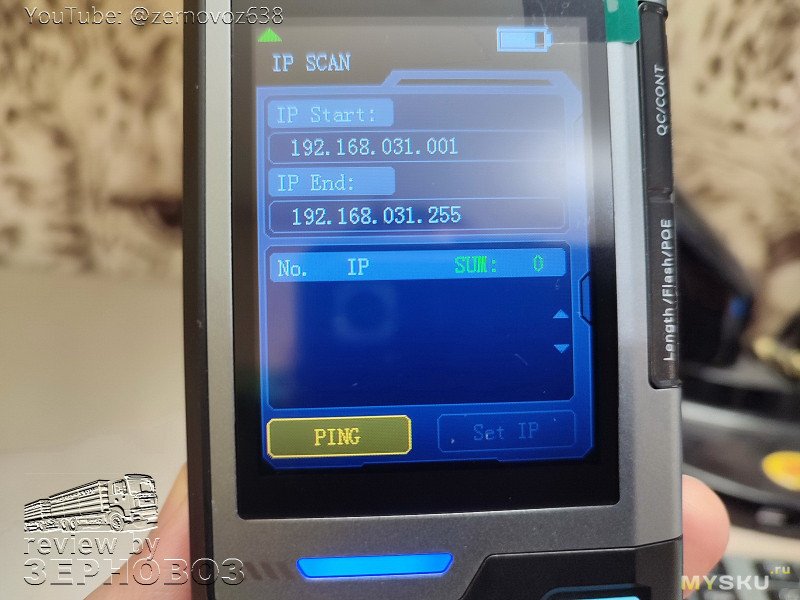
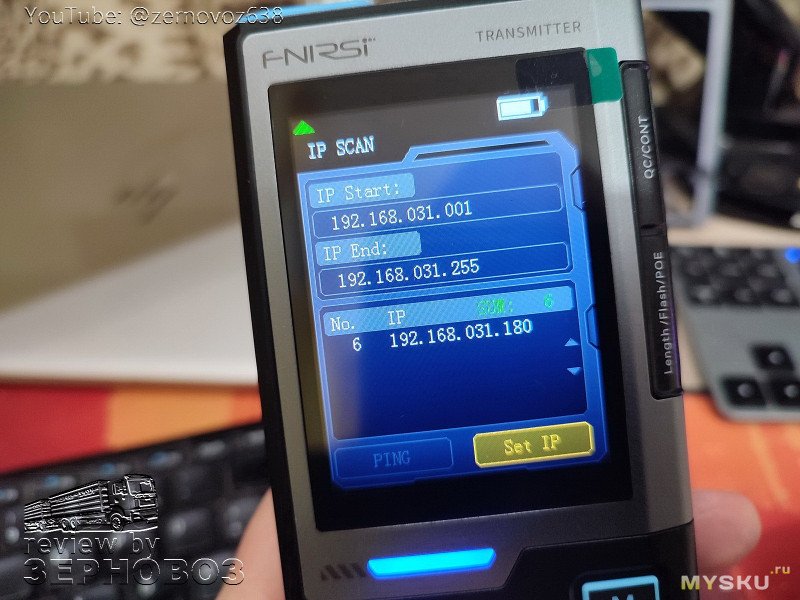
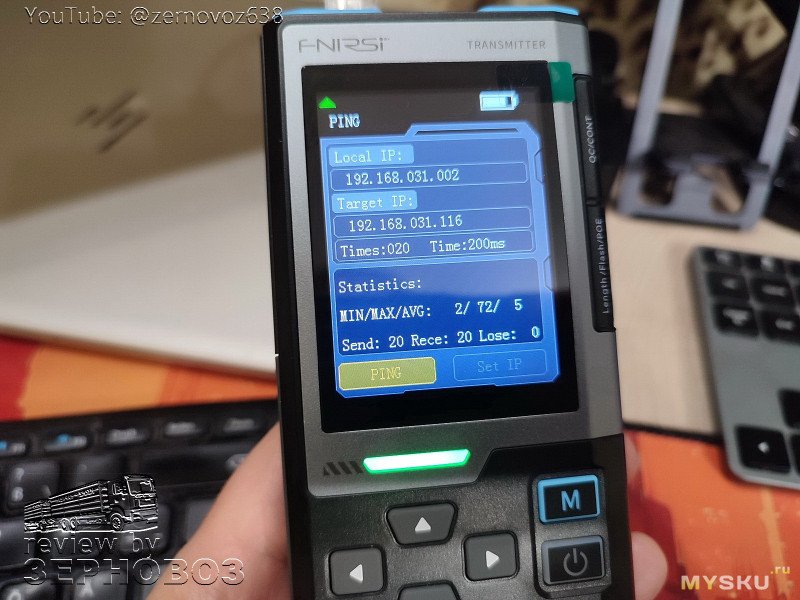
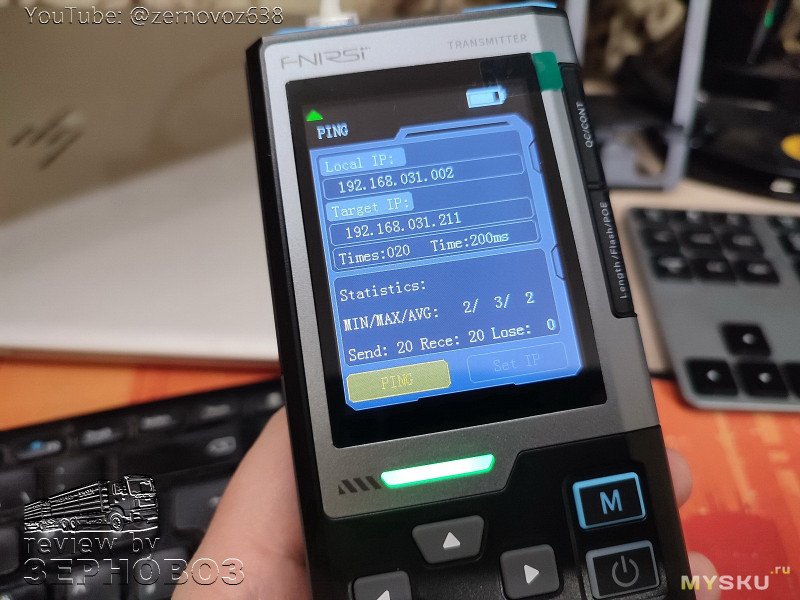
Режимы PING и IP Scanner
по умолчанию настройки сканера совпали с настройками моей сети, в принципе не мудрено...
можно установить вручную диапазон
сверяем часы
или так
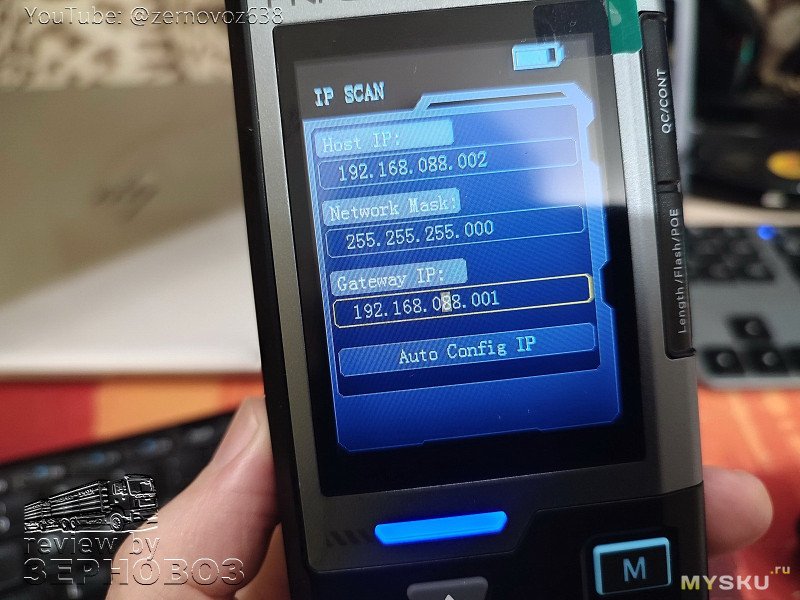
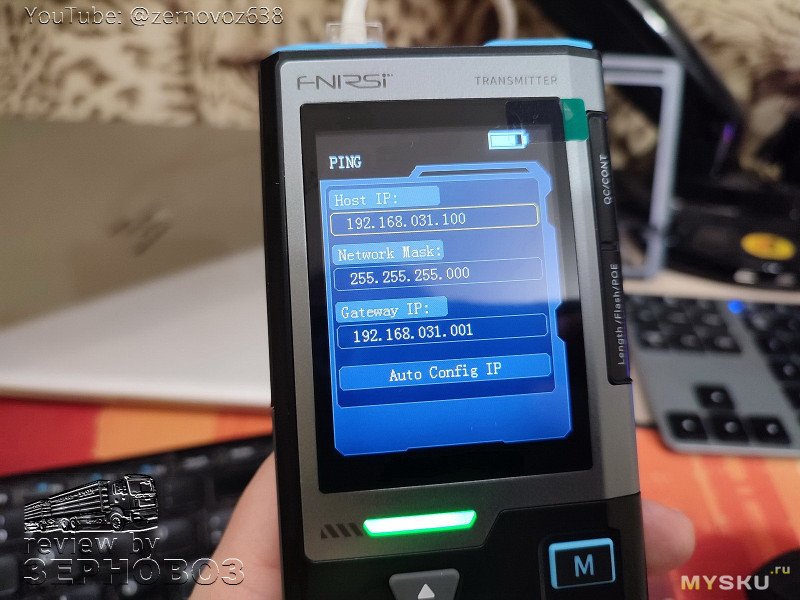
зашел в меню автонастройки для пинга, оно по умолчанию сеть то определило, но выставило адрес для хоста 100 (у меня на этом висит принтер)
а вот 2 — не занят)
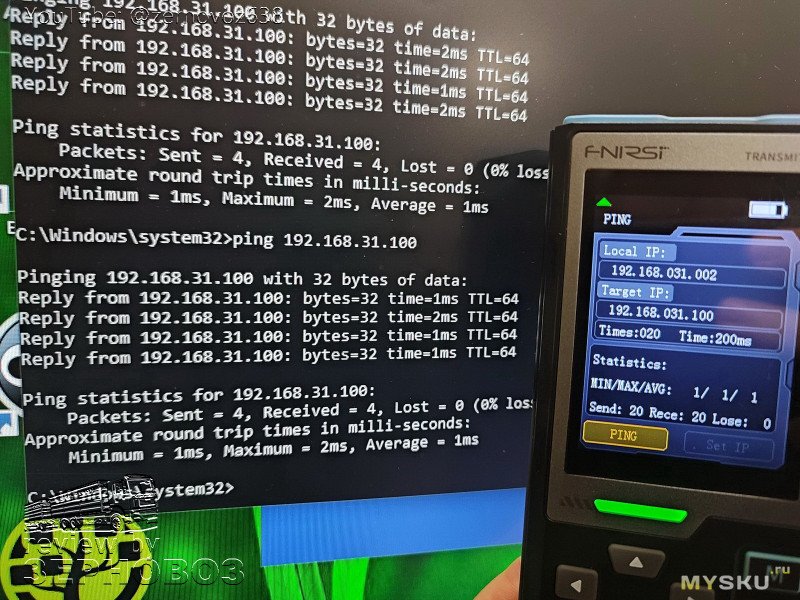
отправляем пинг на принтер, вроде все ок
проверяем на ноуте
определился какие-то дремающие планшет или смартфон
Выводы
FNIRSI LPM-10A существенно дешевле, но имеет более базовый функционал. Но вполне современный.
Модель FNIRSI LPM-10C дороже, но ещё более продвинутая — сможет просканировать сеть, а также отправить ping на опрашиваемое устройство и вывести на экран соответствующую информацию об ответе.
Насколько это удобно? Или насколько это востребовано именно в таком формате и форм-факторе? Вопрос риторический. Но в любом случае они могут. И делают.
Повторюсь про удобный хват и довольно большой экран. Функции понятные, управление простое.
Довольно много функций, которые уже давно как вдоль и поперек изучены и опробованы, особенно в этом бюджетном сегменте. Чехол и инструкция присутствуют. А также минимальный набор мамкиного сетевого администратора.
Работает от встроенного аккумулятора что также плюс.
ZeRNoVoz team благодарит бренд FNIRSI за предоставленный гаджет и возможность протестировать и ознакомить читателей с результатами (п18)
Из-за отличий в стартовой цене и номинала кода окончательная сумма будет разной. В любом случае проверяйте дают ли купон за подписку, собирайте купоны на странице магазина и под ценой продавца. Если применяется, то добивайте корзину до купона Покупай и экономь (Spend & Save).
Примечание: цена в топике указана на момент публикации.
======
/
Благодарю, что дочитали до этих слов.
Если обзор оказался полезным или просто чтение было интересным — плюс обзору приветствуется. Вам 2 секунды — а мне лучшая мотивация больше тестировать и качественно жарить.
Вопросы и дополнения — в комменты, читаю всё и отвечаю по возможности.
И помните: пока вы ищете пасхалки, автор уже готовит новые.
Всем тепла, мира и здравомыслия!
И как обычно у Fnirsi — обновлений не будет, а через год выйдет версия, где будет ещё +1 функция, исправлены пара ошибок прежней и внесены новые.
Вот если честно, так ли уж много сценариев, где нужен просто ping и сканирование сети? Найти свободный IP? Странно представлять это в управляемой сети. Проверить доступность устройства?
Нет IPerf, чтобы измерить реальную скорость, потери, jitter. Нет nmap, чтобы определить, что за устройство на другой стороне кабеля.
IMHO, мухи и котлеты монтаж и физика — отдельно, логика — отдельно.
IPerf + Nmap + tcpdump скажут много больше, чем эта красивая игрушка.
Вот если честно, так ли уж много сценариев, где нужен просто ping и сканирование сети?
Сходу вижу применение на выездном обслуживании систем видеонаблюдения и СКУД. Там на объектах порой такие чудеса встречаются что только держись)) Хотя есть специализированные железки для этого, но они чаще всего достаточно громоздки. Да и просто в обслуживании и администрировании сетей вещица вполне востребованная.
Ну да, ну да… Планшет решает, нетбук решает, ноут решает…
Лезет такой видошник на столб — весь обвешанный планшетами, смартфонами, ноутбуками — лишь бы не держать прикреплённую к запястью ручку универсального прибора.
О, примерно такая же дискуссия мне как-то попадалась на форуме у одного известного производителя пожарной автоматики и прочая. Там один полевой инженер высказал вполне резонное пожелание — неплохо, мол, было бы иметь возможность подключаться к оборудованию по месту с чего то проще чем ноутбук.
Ну вот ему тоже ответил «специалист» с большим количеством сообщений в духе «можно, а зачем?» Мол, прибор должен быть сконфигурирован заблаговременно на столе, а монтажник всего лишь монтирует его, подготовленное, в нужное место и вуаля, мол. И тут сразу понимаешь, что вся «квалификация» у этого «спеца» форумом и заканчивается. А в жизни он ничего сложнее ларька никогда и не делал.
А в жизни он ничего сложнее ларька никогда и не делал.
Это скорее справедливо про такого вот «полевого инженера». Это уровень ну максимум местячкового «Магнита».
прибор должен быть сконфигурирован заблаговременно на столе
Именно так. Или (крайний случай) — удалённая настройка (по default IP / OOB) специалистом.
Более того, всякие монтажники и техники вообще не должны иметь доступа к управлению сетевыми устройствами.
Ну и да, как эта поделка даст «возможность возможность подключаться к оборудованию»? «Подключаться» — это явно не Ping. Что он там подключит?
Вот ноут такую возможность даст. А эта игрушка — нет.
Так что к чему этот спич «полевого инженера» (читай — монтажника) — не ясно.
Более того, всякие монтажники и техники вообще не должны иметь доступа к управлению сетевыми устройствами.
это всё в паралельных идеальных вселенных Марвела, но иногда ты и монтажник и якобы сисадмин… сам тянешь, сам настраиваешь и обслуживаешь, увы вот такие суровые реальности
… за год задалбываешься, за два — понимаешь, что все эти менеджеры, продажники и прочие эйчары получают свои деньги не просто так. Ну, это если сходу не понимал.
Ну хз, уже 30 лет в полёте…
Преимущественно, канеш, монтажат монтажники, бригадирствуют бригадиры, инженерствуют инженеры, а бухгалтерствуют бухгалтеры, но периодически приходится тряхнуть стариной в поддержку любого из — хоть кабели потягать, хоть камеры или считыватели с замками поразвесить, хоть СКУД или СОТ сконфигурировать, хоть вайфай или ЛВС настроить, хоть исполниловку или счёт-фактуру нарисовать.
Малый бизнес — он такой… требует максимального универсализма))
Ага, тоже бывает.
Не так давно хорошему заказчику приспичило срочно полностью заменить активку, а я в городе один остался — все по сильно удалённым объектам разъехались, и даже главбух в отпуске.
Накидал и подписал договор, собрал шкаф, прокинул кабели, разделал, собрал и перезалил серверы, перезалил свичи и роутеры, законфигурировал всё, собрал в стойку, скоммутировал, запустил, протестировал, накидал исполниловку, нарисовал нужные акты, сдал работы, выставил счёт, получил оплату.
Годится? )))
Да годится, годится. Я имел в виду, что поработав годик в одиночку очень хорошо понимаешь, что так ничего толком не заработаешь (с сетями и компьютерным железом, я имею в виду). Это либо радость студента, либо наёмным, либо развивать бизнес и нанимать людей.
Да без разницы. Что ларёк, что местЯчковый магнит.
Именно так.
Вот я ж и говорю, проблемы начнутся, когда тот ваш «монтажник», которому никуда лезть нельзя, ухватив вязанку камер, пойдёт их монтировать не по отведённым местам, а так как ему вздумается. А ему что? Саморезы крутятся — лавеха мутится. А вам в этих вот сотнях, а не десятке, разбираться. И даже будь он трижды ответственным, всегда будет немаленькая вероятность того, что что-то пойдёт не так. Измы у вас с ним в проектах разные или отметка отзеркалена (реальные случаи кст)
удалённая настройка (по default IP / OOB) специалистом.
Периметр. Пусть та же сотня камер, из которых работает пусть 90, с одной и той же картинкой с уходящим вдаль ограждением. Мм, и чё делать?
вопросы: (цитирую, но упрощённо)
— тестер не умеет измерять пропускную способность, потери и jitter;
— тестер не умеет выполнять идентификацию устройств;
— не умеет делать захват трафика;
краткий ответ — это и не заявлялось, и пока что увы это удел либо ноутбука/планшета либо более дорогих устройств (тестеров), обозреваемый умеет то что написано на коробке, втч PING Test и IP Scanner (сканирование диапазона с выводом отвечающих IP-адресов)
далее, по вашему мнению у каждой сети обязательно есть паспорт сети, актуальный и полноценный, а сама сеть организована идеально
ответ, дал ниже, но если очень кратко, то хорошо бы… почему нет
— всякие монтажники и техники вообще не должны иметь доступа к управлению сетевыми устройствами (дословная цитата)
ответ. я сам люблю сидеть за монитором и нажимать кнопки, а не вот это вот всё в одном лице, когда в сумке кримпер, нож, джеки итд, и у ног ящик с кабелем, а потом как доделаешь физику — ещё бы прозвонить логику, а бывает — что просто проверяешь что там стройбригада не туда свой перф воткнула и зацепила линию…
NetAlly EtherScope или Fluke Networks LinkIQ
10.000$ и 3.000$ соответственно, хорошо если фирма купила, если нет, то значит нет
>> Более того, всякие монтажники и техники вообще не должны иметь доступа к управлению сетевыми устройствами
А их никто и не пустит в циску, а вот к портам циски вполне даже должны иметь как и понять если где то что то отгорело. Отгореть или отвалиться ведь может и не весь порт, а скажем одна пара или одна жила и причем в любом месте по длине кабеля.
вчера только искали, почему камера не пашит, у рынка, хорошо это был не столб, а навес, было куда лестницу упереть… вот такая приблуда сильно бы помогла в поиске обрыва кабеля и проверки. П.С… проблему нашли и решили :)
Я таким спецом около 2 лет работал, и с собой у меня был eeepc (планшеты не были тогда ещё на таком уровне) и обжимка — и это покрывало 90% кейсов, и как раз этого вам, чечако, с дивана и не видно)))
Но никогда не сталкивались с необходимостью тащиться куда-то с ноутбуком просто для того, чтобы пингануть сеть?
Сомнительно, но ок.
Сабж для тех, кто сталкивался.
понимаю, что езернетовский кабельтестер и tcp/ip диагностика — штуки разные, и инструменты для них тоже лучше иметь разные.
Вы действительно думаете, что мало-мальские специалисты, работающие с сетями, не имеют ноутбука?
И как это соотнести с тем, что ваши «разные инструменты» являются рутованным(!) телефоном с болтающимся на нем внешней сетевой картой? Не понимаю…
А там же извращаться с почти ничего не умеющей железкой (и в результате, возможно, слезать, проверять на чём-то нормальном и потом лезть обратно) — лучше, что ли?
Очевидно, патчкорд мешает взять нежелание каждый раз его разматывать-сматывать и лишний раз скакать по лестницам.
Но чтобы это понять, нужно поработать.
Почему всегда щеголяют этим вариантом
Потому что этот вариант достаточно распространён. Это очевидно.
Почему всегда щеголяют этим вариантом «на стремянке под потолком»?
Для видеокамер обычно обжимают коннектор прямо на кабель, патч-корд там некуда втыкать, чтобы удобно внизу расположиться.
И «под потолком» — это ещё вполне лайтовый вариант, с уличными камерами бывает сильно хуже, особенно зимой )))
что вы там все под потолком пингуете?
А вот этот вопрос мне тоже интересен… так-то один раз все кабели после разделки проходятся флюком — и больше такой потребности никогда не возникает.
патч-корд там некуда втыкать, чтобы удобно внизу расположиться.
Было ещё в прошлом веке.
Это готовый, дешёвый и очевидный вариант. Но в том же веке из модулей Legrand (можно сделать с любой, в том числе накладной) я делал (и не один раз) удлинители для всяких тестовых нужд. Вот из сети с розеткой:
Так что было бы желание…
Конектор мама-мама или просто т.н. «бочонок», это не большая проблема.
Зато скакать вверх-вниз по лестнице, чтобы сперва этот бочонок нацепить, потом спуститься для тестов, потом снова подняться, чтобы бочонок снять, и так 200 раз — вполне себе))
Кабели вам никогда не рвали и не повреждали после прокладки, что ли?
И как тут помогут пинг со сканом в обозреваемом устройстве?
Зато скакать вверх-вниз по лестнице, чтобы сперва этот бочонок нацепить, потом спуститься для тестов
Постом выше я ж это написал.
Естественно останавливает в первую очередь прыготня по лестницам, а не невозможность прицепить патч-корд.
как тут помогут пинг со сканом в обозреваемом устройстве?
«Первичная диагностика» вроде бы. Добрался до места подключения устройства и стрельнул сначала сеть в точке подключения, потом само устройство, пусть это будет контроллер СКУД или камера, запитанная не по POE. Станет понятно куда копать.
Не понял вопроса.
Если точка подключения отвечает, а конечное устройство вдруг перестало отвечать, то вариантов в любом случае немного — надо брать флюк, выезжать на точку и смотреть кабель между ней и устройством, флюк покажет обрыв и расстояние до него.
Пинг-то зачем на флюке, и, тем более, сканер?
Разве что на точке порт эзернет вдруг помер… такое бывало, проверяется перетыканием в соседний порт.
Я не возражаю, я просто реально не понимаю, для чего бы на кабельном тестере в реальных условиях могли потребоваться пинг со сканером.
Если точка подключения отвечает, а конечное устройство вдруг перестало отвечать, то вариантов в любом случае немного — надо брать флюк, выезжать на точку и смотреть кабель между ней и устройством, флюк покажет обрыв и расстояние до него.
А если устройство сдохло или брак? Или питания на нём нет?
Вы сначала идёте к устройству и возле него проверяете, что не работает, линия или устройство. Потом уже всё остальное, м.б. и флюк.
Пинг-то зачем на флюке, и, тем более, сканер?
Не на флюке, а на лан-тестере. Убедиться что проблема не в сети.
Если сервак или комок (мы это понимаем под точкой подключения?) пингуется возле конечного устройства, значит проблема в конечном устройстве. Если нет — значит в сетевом кабеле между комком и устройством. Если пингуется и сервак, и устройство, значит скорее всего нужен флюк)))
А если устройство сдохло или брак? Или питания на нём нет?
Питание на подобных устройствах в 99% случаев — PoE, так что простой лан-тестер не поможет.
И если оно сдохло — Вы потом второй раз на объект выезжаете?
И кто за это платит?
Если сервак или комок (мы это понимаем под точкой подключения?)
Хз что за «комок», обычно оптикой выполняются соединения на большие расстояния до PoE-коммутаторов в термошкафах, а от них уже медью — до ближайших устройств, будь то камеры, контроллеры СКУД или ещё какие.
Вот такой термошкаф — точка подключения, и он обычно сильно лучше доступен, чем конечное устройство.
Типовой сценарий — из центра смотрим на нужный свич в термошкафе, если он в порядке, а одно из его устройств потерялось — берём из ЗИП такое же устройство, кабель и флюк, едем к термошкафу, втыкаем устройство прямо в коммутатор.
Заработало — смотрим линию.
Линия в порядке — меняем устройство.
Линия не в порядке — чиним/меняем линию.
В хорошем варианте надо обойтись одним выездом, пшт сам выезд обычно стоит сильно дороже, чем конечное устройство.
ЗЫЖ ну а в городских/офисных условиях это всё вообще не нужно — снял устройство, принёс в серверную, воткнул напрямую в свич — и всё сразу понятно))
Питание на подобных устройствах в 99% случаев — PoE
На камерах разве что.
СКУД или вся «охранная история» скорее будут питаться отдельно. Но даже тут можно линию проверить. Или, проявив смекалку, положить в карман 12-вольтовый аккум от шуруповёрта с переходничком. Я так делал, кст. Не с камерами, а вообще.
оптикой выполняются соединения на большие расстояния до PoE-коммутаторов в термошкафах
Так по улице медь либо в лотках, если периметралка, либо в земле. В лотках повредить кабель проблематично, в земле — ну, вон яма, вон экскаватор, вон виновник в нём сидит. Долго думать не нужно) К камере на опору лезть в общем тоже. Почти всё уже и так ясно.
В хорошем варианте надо обойтись одним выездом
Я ТО сейчас не занимаюсь. Это всё в рамках СМР-ПНР.
берём из ЗИП такое же
Чтобы мне что-то взять из ЗиП, туда нужно что-то положить)) В смысле сначала провести дефектовку. Если у вас ТО и расходка заказчика, а с ним уже доверительные отношения, или же компания, где вы работаете, эту СОТ и эксплуатирует — тут согласен, почему нет? Заявка «камера не работает» — естественно я ездил уже с камерой.
ну а в городских/офисных условиях это всё вообще не нужно — снял устройство, принёс в серверную, воткнул напрямую в свич
Вот как раз чтобы этого не делать, карманный тестер, который умеет номинально показать работоспособность сети, и нужен. Особенно это касается контроллеров СКУД или ОС-АПС, подключение у которых не на съёмных клеммах, а «под винт» сразу на плате. Умумукаешься всё с него откручивать(
В хорошем варианте надо обойтись одним выездом, пшт сам выезд обычно стоит сильно дороже
Кст, у меня был клиент, который в таких случаях оплачивал два выезда и это было прям оговорено в договоре. Запрещается, мол, выполнять работы вне указанных в заявке. Приезжали, дефектовали, инфа улетала в головной офис, там «принимали решение» и после по отдельной заявке ехали менять. Компания, самое смешное, не российская. Наверное тому были причины.
Чтобы мне что-то взять из ЗиП, туда нужно что-то положить))
На любом серьёзном объекте, особенно — удалённом от города, ЗИП всегда закупается при СМР и поддерживается по ходу эксплуатации.
Это мелочёвка всякая обычно не заморачивается)
чтобы этого не делать, карманный тестер, который умеет номинально показать работоспособность сети, и нужен
В условиях офиса, где используются такие вот устройства, как на фотах ниже, у нас просто с ноутом обычно едут, и никаких проблем, это же не в полях на морозе на столбе )))
В целом, суть понял, какая-то полезность есть, но такая… фломастерная… в смысле, «на вкус и цвет все фломастеры разные», вкусовщина, в общем)
ЗЫЖ Про PoE на СКУД пропустил… обратите внимание на продукцию Русгард — мне прям нравится, как оно сделано и работает, и, в отличие от Сигура, у них базовый софт бесплатен.
ЗИП всегда закупается при СМР и поддерживается по ходу эксплуатации.
Да понятное дело, но это не значит, что в него можно невозбранно начинать нырять прямо при СМР))
Что до «поддерживается» — ну, я разные варианты видел. Где-то есть, где-то нет. Там, где две заявки были, его не было, но компания с филиалами в большинстве регионов РФ — думаю что не мелочь)
, у нас просто с ноутом обычно едут, и никаких проблем,
Проблема есть с ним по объекту таскаться, да и вообще… я ленив)) Настолько, что что только не перепробовал, с UMPC начиная, когда ещё не знали, что такое нетбуки. И «нафаня» ж не первый мой LAN-тестер. Просто со временем понял, что «глянуть работоспособность сети по-бырому» лично мне не хватает. Фломастерная полезность — может быть, но и о том, что оно нужно прям каждому, не пишу.
обратите внимание на продукцию Русгард
Они живы ещё? Последний раз с ними лет 10-12 назад сталкивался, потом не попадались…
А чего не Е4 сразу? )))
Не так давно на Е4 запускали систему.
Этот смысла снимать вообще нет — он уже в серверной почти всегда, и коммутатор рядом висит.
уже в серверной почти всегда, и коммутатор рядом висит.
Ну не так, чтобы. Конкретно Е2 может быть в отдельном шкафу, например, какое-то удалённое от основных зданий помещение с одной дверью. Коммутатор, правда, скорее всего будет в том же шкафу)
это потому что у вас флюк есть и в нем как раз эти ругаемые вами функции наличествуют
>>и больше такой потребности никогда не возникает.
Когда возникнут — вам будет ооооочень больно если нет сквозной маркировки всех кабелей. А возникнут обязательно если вы не в «рога и копыта» работаете
Не, у меня другие.
Оперативный, для простых ситуаций: И побольше, с насадками под оптику и Cat6: Во втором, возможно, есть пинги и что-нибудь ещё, но не помню потребности.
У них задача другая.
Было даже за потолком (хотя это ад и молодость — чуть не убился). Потому что некоторые шибко умные куда только свитчи и патч панели не пихают. Вариант «подключить патчкорд, спуститься, сделать что надо» тоже есть, но it depends — если один порт то да, а если десяток перебрать — то бегать вверх-вниз как-то не хочется.
У меня teclast t65, рутованый. На нём эмулятор линукса.
Усб сетевуху видит нормально, все функции ip работают.
На самом деле, не очень удобно. Чаще пользуюсь планшетом на Винде с сетевухой intel, через просет настраиваешь нужные вланы и делай что хочешь, и софт весь есть с гуем.
ip addr add 172.30.0.100/24 dev enp1s0
tcpdump -ni enp1s0
nmap -sP 192.168.0.0/23
telnet 172.30.0.123
через просет настраиваешь нужные вланы и делай что хочешь
ip link add link enp1s0 name vlan100 type vlan id 100
ip addr add 192.168.100.10/24 dev vlan100
ip link add link enp1s0 name vlan200 type vlan id 200
ip link add link enp1s0 name vlan300 type vlan id 300
ip link add link enp1s0 name vlan400 type vlan id 400
…
«Что хочешь» в плане сети — это не про Windows.
Куда уж удобнее? А с command history повторять команды удобнее некуда.
Ну, и что Вы там собираетесь делать этим? Сканировать сеть камер? Пинговать?
Простите, а зачем? Камеры или имеют статический IP, или получили IP по DHCP/BOOTP, до начала работ адресный план должен быть известен. Какие камеры недоступны или не передают картинку — известно.
Проверить целостность кабеля и параметры PoE можно более дешёвой версией. Ping-то зачем?
Хотя есть специализированные железки для этого, но они чаще всего достаточно громоздки
Да-да, особенно NetAlly EtherScope или Fluke Networks LinkIQ какой-нибудь.
Да и просто в обслуживании и администрировании сетей вещица вполне востребованная.
Да? Ну, расскажите нам, чем же эта вещица «вполне востребована» в «обслуживании и администрировании сетей»? У Вас, наверное, большой опыт администрирования? ;)
Согласен на 100%
«Fluke Networks LinkIQ какой-нибудь» — это прибор другого уровня и другого порядка цен.
Но стоимость в $2.5K+ сильно ограничивает его доступность.
Как только Fnirsi сделает прибор (за адекватную цену), умеющий хотя бы четверть от того, что дает LinkIQ — я тут же побегу и закажу штук пять.
А пока что это цветная игрушка — не более чем простой кабель-тестер.
Бегите с объекта, что СКУД, что СКС, с портами и патчами на более чем 10 портов делать без проекта никто не станет, в лучшем случае по окончании работ останетесь должны.
Кто говорит об отсутствии проекта? Речь шла о фактическом отсутствии айпи-плана всего-навсего. Заказчик (объект модернизируется) его предоставит потом. Когда-нибудь. На СМР он не влияет.
Тоже убежите?
Чет мы какими-то разными языками говорим.
При нормальной прозрачной маркировке кабелей и ведении журнала этой маркировки что будет висеть на концах и в каком порядке да на каком порту да с каким IP практически по барабану.
Но лично я бы проводов длиннее 25-30 метров предпочел бы не иметь вообще и менять все старье на оптику и управляемые коммутаторы, но не везде это возможно.
Так что по мне так железка весьма и весьма вкусная хотя хотелось бы еще пару тройку интересного прикрутить для анализа что тут на порту творится.
хорошо, если выдали. но ноутбук это ноутбук (за 200+$, кстати, хотя функционал, понятное дело, шире в сто раз), а тестер это таки тестер
пс мне такой не выдавали) а свой рабочий не таскал по этажам
Для видеонаблюдения видел поинтереснее модели в них можно к rtsp потоку подключится удобно угол крепления подбирать и вообще что завелась и ничего обзор не перекрывает.
Ну вы же сами (цитата) выдали предположительный список, для чего эта железка может пригодиться. А я только намекнул — что для этого пункта вашего списка она тоже не пригодна.
сканер IP в сегменте нужен вовсе не для того чтобы найти «свободный ip»
Например у меня на последней работе сети СКУД, Видео, АСУТП, ip телефония, активное оборудование, офисные АРМ — полностью взаимоизолированы на том или ином уровне OSI вплоть до физического
Да что Вы говорите? У меня профильное образование (Бонч-Бруевича) и 27 лет стажа, из них больше 15 — ведущим инженером в телекоммуникационной компании. А Вы на кого учились?
Забавно, конечно, у Вас логика работает… Видимо, тут прямая связь с образованием.
в идеале да. если адреса выдаются динамически, нужен доступ к DHCP или другой способ узнать, какой IP можно назначить тестеру. если адреса статические, свободный адрес по-хорошему должен быть известен из плана сети (или опять же таки нужен ноут чтоб предварительно построить список...)
пс т.е. если все нормально устроено, то по хорошему нам не нужно искать свободный ip — мы его и так должны знать)))
ппс, кстати, если включить авто-настройку, то тестер упорно сам себе присваивал х.х.х.100
Ну это вы уже хотите многого…
Для этого сеть уже должна быть минимально живой, в ней должен существовать тот, кто ответит на DHCP. Пакетики уже доллжны бегать, фреймы коммутироваться и т.д.
Кстати, про автонастройку: он случаем линк-локал себе при отсутствии dhcp не назначает?
И особо интересно: как у него с negotiation, может ли показать, что на другом конце линка?
благодарю за вопрос
1. уточню у производителя.
пс примечание: предположительно, ICMP (Ping) с неким таймаутом,
пс опрос каждого IP — около 1 секунды
2. можно задать Target IP = 1.1.1.1 или 8.8.8.8, пинг проходит, ответ приходит (20мс/24мс)
Тестеру не надо быть свитчем.
ARP-запросы посылает любое сетевое устройство (компьютер, сервер, смартфон, принтер или маршрутизатор), когда ему нужно узнать физический MAC-адрес другого устройства в этой же локальной сети по его известному IP-адресу.
Но это применимо только в пределах одного широковещательного домена (broadcast domain).
Но уже зная, что можно задать тестеру сканировать любой IP — понятно, что используется не ARP.
Как обстоят дела с автополучением ip адреса?
У меня в сети 192.168.1.х «получает» адрес 192.168.31.100 и конечно других устройств не обнаруживает.
В сети 10.0.0.х ставит адрес 10.0.13.100 и ожидаемо никого не видит.
Если вручную задать ему правильный адрес, то все работает, и скан сети и пинг конкретного адреса.
dhcp-клиент очень странно себя ведет. Понимает, что какая-то сеть есть и даже угадывает часть адреса, но не полностью.
Прошивка 2.03
Автор, случайно ли так «совпало», что Ваша сеть как раз 192.168.31.ххх
А почему бы и нет? Кто запрещает?
Вот Request for Comments 6598 «IANA-Reserved IPv4 Prefix for Shared Address Space» явно разрешает. :)
У меня так вообще 172.3x
Ну и Вы пропустили главное:
У меня в сети 192.168.1.х «получает» адрес 192.168.31.100
Либо у mrStep в сети есть другой DHCP-сервер, либо устройство очень сильно «косячит».
чем не устраивает 192.168.1.x или 192.168.0.x, как у всех
Может, именно потому, что «у всех»? Может, человек часто подключает новое оборудование (или прошивает OpenWRT), и «сдвинул» адресацию как раз для того, чтобы не было пересечения с «как у всех»?
Либо у mrStep в сети есть другой DHCP-сервер, либо устройство очень сильно «косячит».
Именно второй вариант. Я сначала конечно подумал тоже про первый вариант. Есть тп-линки, кинетики, есть pfsense c разными vlan в которых разная адрессация. В конце концов взял микротик и воткнул в него тестер, больше никаких устройств. Наэкспериментировался я с адресацией. Тестер непреклонен.
да, он в сети 192.168.1.x ставит себе адрес 192.168.31.x
я конечно, понимаю, что сейчас софт ИИ пишет, но не проверить хотя бы поверхностно основные функции, это какой-то позор.
причем, ему вручную адрес меняешь, но на предыдущем экране со стартовым и конечным адресом так и остается сеть 31.
наводит на мысли, что где-то что то в разрядах сползает.
и это вот это поделие они делали пол года с лишним после выхода версии А, на что они потратили это время, решительно не понятно.
не уверен что это прям так, но мои мысли и вселенского разума совпали
На внутреннем рынке Китая роутеры Xiaomi и Redmi (192.168.31.ххх это их стандартная настройка подсети) тотально доминируют в бюджетном и средне-бюджетном сегменте. Инженеры FNIRSI ориентировались на экосистему своей страны, где проверка линии чаще всего происходит в связке с оборудованием Mi
благодарю за внимательное прочтение ;)
там ещё есть мелкие пасхалки)
В сети 10.0.0.х ставит адрес 10.0.13.100 и ожидаемо никого не видит.
это точно кривая работа, где-то недомудрили и видимо мне как раз (учитывая что роутер сяоми) — просто повезло (без иронии),
пс чуть позже соберу все «контра» из ветки обсуждения и отправлю производителю
хотелось бы надеятся что он срау не сгорит от 48-60в в линии попав на порт с PoE
Совал я тестер в пое-коммутатор, запускал все тесты, перетыкал патчкорд в порт, который подсвечивался (их аж 4 штуки и не всегда угадываешь какой нужен). Не сгорает. А должен? Ты ж ноут без поддержки пое смело втыкаешь в прое-коммутатор
и тем боле скана IP с такого устройства это страно толко никуда не зайти и не настроить толком да и неудобно оно нужен ноут /планшет
В одной сети множество вланов с разной адресацией. Воткнув тестер в розетку ты сразу понимаешь:
— в какой влан попал и соответственно правильно ли скоммутирована сама розетка в коммутационном шкафу
— запустив speed и получив 1000Mbps Ful-duplex понимаешь что сама розетка обжата корректно.
Таскать ноут ради того чтоб просто увидеть ip адрес — для меня это избыточно.
Но с первым пунктов возникли проблемы, адрес по факту он не получает
если сделано нормально, то нет, но слышал, что есть устройства, которые сгорают, сам такие не видел.
может быть там как-то хитро удешевляли вход, без трансформатора, например, хотели обойтись.
но слышал, что есть устройства, которые сгорают, сам такие не видел
А я видел. В том числе и коммутаторы xxx (не буду называть), которые, включенные PoE-портами в другой коммутатор, подавали туда питание и очень эффектно жгли себе трансформатор группы портов. Ну и на другом коммутаторе тоже. Так вела себя только часть одинаковых новых устройств, примерно 10-12 из 350.
В защиту фнирси надо отметить что это не они придумали такую линейку приборов — у той же Нояфы уже давным давно на рынке есть несколько линеек, с очень похожим набором возможностей. И цена того же порядка (я правда давно не проверял)
Но вот когда дело доходит до реализации и багов фнирси просто поражает — опять выпустили прибор с сырой прошивкой где даже базовый функционал хромает. Чтобы не быть голословным — у меня есть сейчас возможность сравнить Noyafa NF-859GK с Fnirsi LPM-10C. Сравним функцию IP Scan
1) Fnirsi LPM-10C упорно присваивает себе фиксированный IP 192.168.0.100. Случайно получилось что в этой сетке он уже занят но фнирси на это плевать.
2) Noyafa NF-859GK корректно получает IP
3) Используя неправильный IP Fnirsi LPM-10C естественно выдает полную чушь
4) Noyafa NF-859GK — результат правильный.
Ну хорошо, руками поправим в Фнирсе IP и выполним тест еще раз. Думаете результат правильный? Черта с два! Опять находит несуществующие IP — галюционирует почище искуственного интеллекта. Кстати скан на Фнирсе берет в несколько раз дольше.
Вывод — на текущей прошивке (2.0.3) куча багов, к покупке не рекомендую. Если очень нужен функционал PING/IP-SCAN берите Noyafa
На официальном англоязычном сайте апдейтов нет а вот на китайском нашлась новая версия. Прошивка 2.0.7 с китайского сайта встала нормально и этот баг пофиксили. Скан теперь рабочий.
Если тебе проверить патчкорд, то не надо.
Если ты монтажник скс, тебе нет дела до коммутаторов и логики, а всего лишь проверить патчпанель-розетка, то тоже не надо.
Но если ты эксплуатируешь достаточно сложноорганизованную сеть, в одном коммутаторе у тебя соседние порты могут быть в разных вланах с разной адресацией и соответственно две соседние розетки на стене тоже ведут в разные вланы, тебе не достаточно понимания, что розетка обжата корректно и на линии обрыва нет. Можно таскать ноут, можно таскать планшет с внешней сетевкой, а можно такое специализированное устройство.
Только вот на ноуте я поменяю VLAN или IP за 10 секунд (стрелка вверх или Ctr-R и «ip link», редактирование команды, Enter), а на этом vlan не создать, а чтобы поменять IP, надо тыкать в сенсорный дисплей и каждый раз вводить адрес.
Ну так оно ж один раз документируется — что куда подключено на физическом уровне — и потом с компа всё делаешь. Такую сеть держать без документации всё равно не выйдет, кучу времени будешь терять. Разве что если это одноразовая работа, но в конторах с такими сетями свои специалисты всегда…
Ну и хотя бы на уровне свитча знаем же куда подключаемся. Зашёл, глянул, какой порт стал активным, поправил настройки…
Чем мне нравятся подобные обзоры — узнаёшь много нового в теме, которую совсем не понимаешь. Иногда бывает очень полезно.
С другой стороны обжать наконечник для дома — не проблема. Если зрение позволяет. Тут на окно купил недорогой роутер от известного китайца для авто, который под ним стоит. 3 раза обжимал. Всё мимо. Пока дочь не заставил проверить цвета проводов. Сработало.
Простите, не нашёл в комментариях упоминание про приборы Noyafa, которые давненько уже выпускают подобные аппараты. Имел в пользовании подобный более 4 лет назад. Очень удобный в пользовании. Функционал один в один
Есть удобный интерфейс а есть функционал. У меня складывается ощущение, что производители подобных тестеров копируют друг друга и не думают об удобстве использования. У кого-то лучше получается, у кого-то хуже. Но у всех неудобно. Мы просто привыкаем, запоминаем, где что в каком меню находится, куда втыкать кабель. Я выбрал Noyafa NF-859GK. Привык к нему, но он неудобный. И тестер из этого обзора неудобный. Это огорчает.
Естественно. Сделать удобно — это много-много итераций разработки и полевых тестирований, это анализ сценариев использования, привлечение соответствующих специалистов и так далее — оно денег стоит.
Вы даже себе не представляете… Noyafa NF-859GK прекрасен в своем уродстве. Попробуйте угадать сколько разьемов есть на хосте (приемнике) в этой девайсине.
Для этого понадобится комп с виндой и USB-C кабель
1) Выключить приемник, воткнуть кабель в комп
2) На приемнике зажать и держать кнопку SCAN
3) Вставить кабель в приемник. На компьютере откроется новый диск. Отпустить SCAN.
4) Скопировать прошивку приемника (файл имеющий в названии «RX») в корень открывшегося диска.
5) По окончании копирования прошивка будет установлена автоматически
Спасибо добрый человек, хотя changelog это и не упоминает, прошивка 2.0.7 с китайского сайта встала нормально и этот баг пофиксили тоже. Скан теперь рабочий.
Неа. Тестер научили сканить лишь сети 192.168.х.х с маской 255.255.255.0
Если у сети другая маска, отличная от 24(255.255.255.0) — 23(255.255.254.0), 26(255.255.255.192)… тестер этого не понимает.
Так же он не научился воспринимать 10.0.0.х
Тестер научили сканить лишь сети 192.168.х.х с маской 255.255.255.0
Если у сети другая маска, отличная от 24(255.255.255.0) — 23(255.255.254.0), 26(255.255.255.192)… тестер этого не понимает.
Так же он не научился воспринимать 10.0.0.х
Был у меня подобный девайс от Noyafa, честно говоря так и не нашел ему применения. Так, игрушка.
Самое неудобное — несколько портов RJ45 вместо одного и по слухам, если перепутать порты и подключиться в живую сеть портом для этого не предназначенным то порт девайса может сгореть (сам не проверял).
В обзоре не раскрыта тема POE, поддерживается только 802.3af/at или passive тоже поддерживается? А если поддерживается, то какая из вариаций?
Некорректная работа DHCP это конечно фиаско, предназначение прибора и так не особо ясно а уж с такой «киллер-фичей» неясно вдвойне.
Спа… Бла… Хм? Однако, но боюсь даже что-либо уже писать, т.к. „прилетит“ не по факту!, но, ну-у…
Ладно, всё равно напишу,
—
спасибо, или как говорится,
—
дякую!
встречал здесь на муське подобное устройство но самодел по-моему
в целом нужен прибор который покажет принятые ip gateway mask dns по dhcp
чтобы удобно было диагностировать
Только зарегистрированные и авторизованные пользователи могут оставлять комментарии.






Вот если честно, так ли уж много сценариев, где нужен просто ping и сканирование сети? Найти свободный IP? Странно представлять это в управляемой сети. Проверить доступность устройства?
Нет IPerf, чтобы измерить реальную скорость, потери, jitter. Нет nmap, чтобы определить, что за устройство на другой стороне кабеля.
IMHO,
мухи и котлетымонтаж и физика — отдельно, логика — отдельно.IPerf + Nmap + tcpdump скажут много больше, чем эта красивая игрушка.
А то что в обзоре — игрушка.
Лезет такой видошник на столб — весь обвешанный планшетами, смартфонами, ноутбуками — лишь бы не держать прикреплённую к запястью ручку универсального прибора.
Очень своеобразная штучка. Дюже полезная!
Ну вот ему тоже ответил «специалист» с большим количеством сообщений в духе «можно, а зачем?» Мол, прибор должен быть сконфигурирован заблаговременно на столе, а монтажник всего лишь монтирует его, подготовленное, в нужное место и вуаля, мол. И тут сразу понимаешь, что вся «квалификация» у этого «спеца» форумом и заканчивается. А в жизни он ничего сложнее ларька никогда и не делал.
Именно так. Или (крайний случай) — удалённая настройка (по default IP / OOB) специалистом.
Более того, всякие монтажники и техники вообще не должны иметь доступа к управлению сетевыми устройствами.
Ну и да, как эта поделка даст «возможность возможность подключаться к оборудованию»? «Подключаться» — это явно не Ping. Что он там подключит?
Вот ноут такую возможность даст. А эта игрушка — нет.
Так что к чему этот спич «полевого инженера» (читай — монтажника) — не ясно.
а потом ещё и сам выставляешь счёт, сам подписываешь и сам контролируешь поступления )))
Но зато и тратишь тоже сам )))
Или сидишь мелкой сошкой за мелкую копейку.
Преимущественно, канеш, монтажат монтажники, бригадирствуют бригадиры, инженерствуют инженеры, а бухгалтерствуют бухгалтеры, но периодически приходится тряхнуть стариной в поддержку любого из — хоть кабели потягать, хоть камеры или считыватели с замками поразвесить, хоть СКУД или СОТ сконфигурировать, хоть вайфай или ЛВС настроить, хоть исполниловку или счёт-фактуру нарисовать.
Малый бизнес — он такой… требует максимального универсализма))
Не так давно хорошему заказчику приспичило срочно полностью заменить активку, а я в городе один остался — все по сильно удалённым объектам разъехались, и даже главбух в отпуске.
Накидал и подписал договор, собрал шкаф, прокинул кабели, разделал, собрал и перезалил серверы, перезалил свичи и роутеры, законфигурировал всё, собрал в стойку, скоммутировал, запустил, протестировал, накидал исполниловку, нарисовал нужные акты, сдал работы, выставил счёт, получил оплату.
Годится? )))
Вот я ж и говорю, проблемы начнутся, когда тот ваш «монтажник», которому никуда лезть нельзя, ухватив вязанку камер, пойдёт их монтировать не по отведённым местам, а так как ему вздумается. А ему что? Саморезы крутятся — лавеха мутится. А вам в этих вот сотнях, а не десятке, разбираться. И даже будь он трижды ответственным, всегда будет немаленькая вероятность того, что что-то пойдёт не так. Измы у вас с ним в проектах разные или отметка отзеркалена (реальные случаи кст)
Периметр. Пусть та же сотня камер, из которых работает пусть 90, с одной и той же картинкой с уходящим вдаль ограждением. Мм, и чё делать?
ответ, дал ниже, но если очень кратко, то хорошо бы… почему нет
ответ. я сам люблю сидеть за монитором и нажимать кнопки, а не вот это вот всё в одном лице, когда в сумке кримпер, нож, джеки итд, и у ног ящик с кабелем, а потом как доделаешь физику — ещё бы прозвонить логику, а бывает — что просто проверяешь что там стройбригада не туда свой перф воткнула и зацепила линию…
10.000$ и 3.000$ соответственно, хорошо если фирма купила, если нет, то значит нет
А их никто и не пустит в циску, а вот к портам циски вполне даже должны иметь как и понять если где то что то отгорело. Отгореть или отвалиться ведь может и не весь порт, а скажем одна пара или одна жила и причем в любом месте по длине кабеля.
nmap/tcpdump — любой с рутом.
Вы сами то хоть раз в жизни работали с кабельтестером и хотя бы догадываетесь зачем он нужен?
Насчёт переходников — уж как закрепить, чтобы не болталось — придумать не проблема.
Сомнительно, но ок.
Сабж для тех, кто сталкивался.
Вы действительно думаете, что мало-мальские специалисты, работающие с сетями, не имеют ноутбука?
И как это соотнести с тем, что ваши «разные инструменты» являются рутованным(!) телефоном с болтающимся на нем внешней сетевой картой? Не понимаю…
И лазить на стремянке под потолком или где еще похуже с болтающейся вязанкой usb переходничков — просто редкостное удовольствие )
Вот что вы там все под потолком пингуете?
Но чтобы это понять, нужно поработать.
Потому что этот вариант достаточно распространён. Это очевидно.
И «под потолком» — это ещё вполне лайтовый вариант, с уличными камерами бывает сильно хуже, особенно зимой )))
А вот этот вопрос мне тоже интересен… так-то один раз все кабели после разделки проходятся флюком — и больше такой потребности никогда не возникает.
Это готовый, дешёвый и очевидный вариант. Но в том же веке из модулей Legrand (можно сделать с любой, в том числе накладной) я делал (и не один раз) удлинители для всяких тестовых нужд. Вот из сети с розеткой:
Так что было бы желание…
Кабели вам никогда не рвали и не повреждали после прокладки, что ли? По-моему, ни одного объекта без этого не обходится.
И как тут помогут пинг со сканом в обозреваемом устройстве?
Естественно останавливает в первую очередь прыготня по лестницам, а не невозможность прицепить патч-корд.«Первичная диагностика» вроде бы. Добрался до места подключения устройства и стрельнул сначала сеть в точке подключения, потом само устройство, пусть это будет контроллер СКУД или камера, запитанная не по POE. Станет понятно куда копать.
А пингануть с тем же успехом можно и из центра.
И точку подключения, и устройство.
Если точка подключения отвечает, а конечное устройство вдруг перестало отвечать, то вариантов в любом случае немного — надо брать флюк, выезжать на точку и смотреть кабель между ней и устройством, флюк покажет обрыв и расстояние до него.
Пинг-то зачем на флюке, и, тем более, сканер?
Разве что на точке порт эзернет вдруг помер… такое бывало, проверяется перетыканием в соседний порт.
Я не возражаю, я просто реально не понимаю, для чего бы на кабельном тестере в реальных условиях могли потребоваться пинг со сканером.
Вы сначала идёте к устройству и возле него проверяете, что не работает, линия или устройство. Потом уже всё остальное, м.б. и флюк.Не на флюке, а на лан-тестере. Убедиться что проблема не в сети.
Если сервак или комок (мы это понимаем под точкой подключения?) пингуется возле конечного устройства, значит проблема в конечном устройстве. Если нет — значит в сетевом кабеле между комком и устройством. Если пингуется и сервак, и устройство, значит скорее всего нужен флюк)))
И если оно сдохло — Вы потом второй раз на объект выезжаете?
И кто за это платит?
Хз что за «комок», обычно оптикой выполняются соединения на большие расстояния до PoE-коммутаторов в термошкафах, а от них уже медью — до ближайших устройств, будь то камеры, контроллеры СКУД или ещё какие.
Вот такой термошкаф — точка подключения, и он обычно сильно лучше доступен, чем конечное устройство.
Типовой сценарий — из центра смотрим на нужный свич в термошкафе, если он в порядке, а одно из его устройств потерялось — берём из ЗИП такое же устройство, кабель и флюк, едем к термошкафу, втыкаем устройство прямо в коммутатор.
Заработало — смотрим линию.
Линия в порядке — меняем устройство.
Линия не в порядке — чиним/меняем линию.
В хорошем варианте надо обойтись одним выездом, пшт сам выезд обычно стоит сильно дороже, чем конечное устройство.
ЗЫЖ ну а в городских/офисных условиях это всё вообще не нужно — снял устройство, принёс в серверную, воткнул напрямую в свич — и всё сразу понятно))
СКУД или вся «охранная история» скорее будут питаться отдельно. Но даже тут можно линию проверить. Или, проявив смекалку, положить в карман 12-вольтовый аккум от шуруповёрта с переходничком. Я так делал, кст. Не с камерами, а вообще.
Так по улице медь либо в лотках, если периметралка, либо в земле. В лотках повредить кабель проблематично, в земле — ну, вон яма, вон экскаватор, вон виновник в нём сидит. Долго думать не нужно) К камере на опору лезть в общем тоже. Почти всё уже и так ясно.
Я ТО сейчас не занимаюсь. Это всё в рамках СМР-ПНР.
Чтобы мне что-то взять из ЗиП, туда нужно что-то положить)) В смысле сначала провести дефектовку. Если у вас ТО и расходка заказчика, а с ним уже доверительные отношения, или же компания, где вы работаете, эту СОТ и эксплуатирует — тут согласен, почему нет? Заявка «камера не работает» — естественно я ездил уже с камерой.
Вот как раз чтобы этого не делать, карманный тестер, который умеет номинально показать работоспособность сети, и нужен. Особенно это касается контроллеров СКУД или ОС-АПС, подключение у которых не на съёмных клеммах, а «под винт» сразу на плате. Умумукаешься всё с него откручивать(
Кст, у меня был клиент, который в таких случаях оплачивал два выезда и это было прям оговорено в договоре. Запрещается, мол, выполнять работы вне указанных в заявке. Приезжали, дефектовали, инфа улетала в головной офис, там «принимали решение» и после по отдельной заявке ехали менять. Компания, самое смешное, не российская. Наверное тому были причины.
Это мелочёвка всякая обычно не заморачивается)
В условиях офиса, где используются такие вот устройства, как на фотах ниже, у нас просто с ноутом обычно едут, и никаких проблем, это же не в полях на морозе на столбе )))
В целом, суть понял, какая-то полезность есть, но такая… фломастерная… в смысле, «на вкус и цвет все фломастеры разные», вкусовщина, в общем)
ЗЫЖ Про PoE на СКУД пропустил… обратите внимание на продукцию Русгард — мне прям нравится, как оно сделано и работает, и, в отличие от Сигура, у них базовый софт бесплатен.
Что до «поддерживается» — ну, я разные варианты видел. Где-то есть, где-то нет. Там, где две заявки были, его не было, но компания с филиалами в большинстве регионов РФ — думаю что не мелочь)
Проблема есть с ним по объекту таскаться, да и вообще… я ленив)) Настолько, что что только не перепробовал, с UMPC начиная, когда ещё не знали, что такое нетбуки. И «нафаня» ж не первый мой LAN-тестер. Просто со временем понял, что «глянуть работоспособность сети по-бырому» лично мне не хватает. Фломастерная полезность — может быть, но и о том, что оно нужно прям каждому, не пишу.Они живы ещё? Последний раз с ними лет 10-12 назад сталкивался, потом не попадались…
У него и колодки вытаскиваются, и сам он на DIN-рейку монтируется.
Не так давно на Е4 запускали систему.
Этот смысла снимать вообще нет — он уже в серверной почти всегда, и коммутатор рядом висит.
Ну не так, чтобы. Конкретно Е2 может быть в отдельном шкафу, например, какое-то удалённое от основных зданий помещение с одной дверью. Коммутатор, правда, скорее всего будет в том же шкафу)
Но это внутриофисное, с этим вообще вопросов нет, как и каких-либо сложностей с диагностикой/дефектовкой.
>>и больше такой потребности никогда не возникает.
Когда возникнут — вам будет ооооочень больно если нет сквозной маркировки всех кабелей. А возникнут обязательно если вы не в «рога и копыта» работаете
Не видел и не пользовался никогда.
Как это?
то исполниловка есть всегда
скана сети у него нет зато есть офигенная фича — VLAN
Оперативный, для простых ситуаций:
У них задача другая.
Лично мне одних пингов и сетевого сканирования мало, мне бы туда еше и сканер VLANов бы.
У меня teclast t65, рутованый. На нём эмулятор линукса.
Усб сетевуху видит нормально, все функции ip работают.
На самом деле, не очень удобно. Чаще пользуюсь планшетом на Винде с сетевухой intel, через просет настраиваешь нужные вланы и делай что хочешь, и софт весь есть с гуем.
tcpdump -ni enp1s0
nmap -sP 192.168.0.0/23
telnet 172.30.0.123
ip link add link enp1s0 name vlan100 type vlan id 100
ip addr add 192.168.100.10/24 dev vlan100
ip link add link enp1s0 name vlan200 type vlan id 200
ip link add link enp1s0 name vlan300 type vlan id 300
ip link add link enp1s0 name vlan400 type vlan id 400
…
«Что хочешь» в плане сети — это не про Windows.
Куда уж удобнее? А с command history повторять команды удобнее некуда.
и как вы им определяете в каком месте обрыв жилы или закисление контакта?
Простите, а зачем? Камеры или имеют статический IP, или получили IP по DHCP/BOOTP, до начала работ адресный план должен быть известен. Какие камеры недоступны или не передают картинку — известно.
Проверить целостность кабеля и параметры PoE можно более дешёвой версией. Ping-то зачем?
Да-да, особенно NetAlly EtherScope или Fluke Networks LinkIQ какой-нибудь.
Да? Ну, расскажите нам, чем же эта вещица «вполне востребована» в «обслуживании и администрировании сетей»? У Вас, наверное, большой опыт администрирования? ;)
«Fluke Networks LinkIQ какой-нибудь» — это прибор другого уровня и другого порядка цен.
Но стоимость в $2.5K+ сильно ограничивает его доступность.
Как только Fnirsi сделает прибор (за адекватную цену), умеющий хотя бы четверть от того, что дает LinkIQ — я тут же побегу и закажу штук пять.
А пока что это цветная игрушка — не более чем простой кабель-тестер.
Тоже убежите?
Чет мы какими-то разными языками говорим.
а ещё никто не станет строить сеть на TL-WR841))) никогда такого не было ©
и это вы еще не видели что я после себя оставил))
Но лично я бы проводов длиннее 25-30 метров предпочел бы не иметь вообще и менять все старье на оптику и управляемые коммутаторы, но не везде это возможно.
Так что по мне так железка весьма и весьма вкусная хотя хотелось бы еще пару тройку интересного прикрутить для анализа что тут на порту творится.
пс мне такой не выдавали) а свой рабочий не таскал по этажам
➽ IP Scanner — сканирует заданный диапазон адресов и выводит список устройств локальной сети
Например у меня на последней работе сети СКУД, Видео, АСУТП, ip телефония, активное оборудование, офисные АРМ — полностью взаимоизолированы на том или ином уровне OSI вплоть до физического
Я отвечал на конкретное
Забавно, конечно, у Вас логика работает… Видимо, тут прямая связь с образованием.
пс т.е. если все нормально устроено, то по хорошему нам не нужно искать свободный ip — мы его и так должны знать)))
ппс, кстати, если включить авто-настройку, то тестер упорно сам себе присваивал х.х.х.100
сам адрес DHCP он определяет, но себе берёт в моём случае из фактически «занятого» (что не есть правильно)
Для этого сеть уже должна быть минимально живой, в ней должен существовать тот, кто ответит на DHCP. Пакетики уже доллжны бегать, фреймы коммутироваться и т.д.
Кстати, про автонастройку: он случаем линк-локал себе при отсутствии dhcp не назначает?
И особо интересно: как у него с negotiation, может ли показать, что на другом конце линка?
Пу-пу-пу…
А сканирование IP адресов и Ping — порт PING IP/IP
пу-пу-пуми-ми-ми в том, что портов — их вообще 4!!! Карл!!! че-ты-ре!Без фонарика в этом деле
—
никуда!
o_O XD :-D ;-)
1. В режиме IP SCAN метод сканирования ARP или ICMP (Ping)?
2. В режиме Ping можно задать Target IP = 1.1.1.1 или 8.8.8.8?
1. уточню у производителя.
пс примечание: предположительно, ICMP (Ping) с неким таймаутом,
пс опрос каждого IP — около 1 секунды
2. можно задать Target IP = 1.1.1.1 или 8.8.8.8, пинг проходит, ответ приходит (20мс/24мс)
А ограничения по диапазону сканирования есть ваще?
Или можно весь инет проверить снизу доверху?
Как арп получится, если тестер не свич?
ARP-запросы посылает любое сетевое устройство (компьютер, сервер, смартфон, принтер или маршрутизатор), когда ему нужно узнать физический MAC-адрес другого устройства в этой же локальной сети по его известному IP-адресу.
Но это применимо только в пределах одного широковещательного домена (broadcast domain).
Но уже зная, что можно задать тестеру сканировать любой IP — понятно, что используется не ARP.
У меня в сети 192.168.1.х «получает» адрес 192.168.31.100 и конечно других устройств не обнаруживает.
В сети 10.0.0.х ставит адрес 10.0.13.100 и ожидаемо никого не видит.
Если вручную задать ему правильный адрес, то все работает, и скан сети и пинг конкретного адреса.
dhcp-клиент очень странно себя ведет. Понимает, что какая-то сеть есть и даже угадывает часть адреса, но не полностью.
Прошивка 2.03
Автор, случайно ли так «совпало», что Ваша сеть как раз 192.168.31.ххх
Вот Request for Comments 6598 «IANA-Reserved IPv4 Prefix for Shared Address Space» явно разрешает. :)
У меня так вообще 172.3x
Ну и Вы пропустили главное:
Либо у mrStep в сети есть другой DHCP-сервер, либо устройство очень сильно «косячит».
может, мне тоже надо.
я конечно, понимаю, что сейчас софт ИИ пишет, но не проверить хотя бы поверхностно основные функции, это какой-то позор.
причем, ему вручную адрес меняешь, но на предыдущем экране со стартовым и конечным адресом так и остается сеть 31.
Но в сети 10.0.0.х он откуда-то берет 10.0.13.100
и это вот это поделие они делали пол года с лишним после выхода версии А, на что они потратили это время, решительно не понятно.
благодарю за внимательное прочтение ;)
там ещё есть мелкие пасхалки)
это точно кривая работа, где-то недомудрили и видимо мне как раз (учитывая что роутер сяоми) — просто повезло (без иронии),
пс чуть позже соберу все «контра» из ветки обсуждения и отправлю производителю
это умеет делать даже самопал на ардуино с дефолтными настройками.
В одной сети множество вланов с разной адресацией. Воткнув тестер в розетку ты сразу понимаешь:
— в какой влан попал и соответственно правильно ли скоммутирована сама розетка в коммутационном шкафу
— запустив speed и получив 1000Mbps Ful-duplex понимаешь что сама розетка обжата корректно.
Таскать ноут ради того чтоб просто увидеть ip адрес — для меня это избыточно.
Но с первым пунктов возникли проблемы, адрес по факту он не получает
может быть там как-то хитро удешевляли вход, без трансформатора, например, хотели обойтись.
Но вот когда дело доходит до реализации и багов фнирси просто поражает — опять выпустили прибор с сырой прошивкой где даже базовый функционал хромает. Чтобы не быть голословным — у меня есть сейчас возможность сравнить Noyafa NF-859GK с Fnirsi LPM-10C. Сравним функцию IP Scan
1) Fnirsi LPM-10C упорно присваивает себе фиксированный IP 192.168.0.100. Случайно получилось что в этой сетке он уже занят но фнирси на это плевать.
2) Noyafa NF-859GK корректно получает IP
3) Используя неправильный IP Fnirsi LPM-10C естественно выдает полную чушь
4) Noyafa NF-859GK — результат правильный.
Ну хорошо, руками поправим в Фнирсе IP и выполним тест еще раз. Думаете результат правильный? Черта с два! Опять находит несуществующие IP — галюционирует почище искуственного интеллекта. Кстати скан на Фнирсе берет в несколько раз дольше.
Вывод — на текущей прошивке (2.0.3) куча багов, к покупке не рекомендую. Если очень нужен функционал PING/IP-SCAN берите Noyafa
забавно выглядит номер версии — 2.
страшно представить что было в версии 1.
Если ты монтажник скс, тебе нет дела до коммутаторов и логики, а всего лишь проверить патчпанель-розетка, то тоже не надо.
Но если ты эксплуатируешь достаточно сложноорганизованную сеть, в одном коммутаторе у тебя соседние порты могут быть в разных вланах с разной адресацией и соответственно две соседние розетки на стене тоже ведут в разные вланы, тебе не достаточно понимания, что розетка обжата корректно и на линии обрыва нет. Можно таскать ноут, можно таскать планшет с внешней сетевкой, а можно такое специализированное устройство.
Ну и хотя бы на уровне свитча знаем же куда подключаемся. Зашёл, глянул, какой порт стал активным, поправил настройки…
С другой стороны обжать наконечник для дома — не проблема. Если зрение позволяет. Тут на окно купил недорогой роутер от известного китайца для авто, который под ним стоит. 3 раза обжимал. Всё мимо. Пока дочь не заставил проверить цвета проводов. Сработало.
Как я уже писал выше, на оф сейте лежит единственная прошивка версии 1.12
ссылка
Также проверьте и обновите прошивку на приемнике (если еще не сделали)
1) Выключить приемник, воткнуть кабель в комп
2) На приемнике зажать и держать кнопку SCAN
3) Вставить кабель в приемник. На компьютере откроется новый диск. Отпустить SCAN.
4) Скопировать прошивку приемника (файл имеющий в названии «RX») в корень открывшегося диска.
5) По окончании копирования прошивка будет установлена автоматически
Если у сети другая маска, отличная от 24(255.255.255.0) — 23(255.255.254.0), 26(255.255.255.192)… тестер этого не понимает.
Так же он не научился воспринимать 10.0.0.х
Дальше экспериментировать лень.
Самое неудобное — несколько портов RJ45 вместо одного и по слухам, если перепутать порты и подключиться в живую сеть портом для этого не предназначенным то порт девайса может сгореть (сам не проверял).
В обзоре не раскрыта тема POE, поддерживается только 802.3af/at или passive тоже поддерживается? А если поддерживается, то какая из вариаций?
Некорректная работа DHCP это конечно фиаско, предназначение прибора и так не особо ясно а уж с такой «киллер-фичей» неясно вдвойне.
Ладно, всё равно напишу,
—
спасибо, или как говорится,
—
дякую!
в целом нужен прибор который покажет принятые ip gateway mask dns по dhcp
чтобы удобно было диагностировать